WordPress Sicherheitslücke CVE-2026-87902: Jetzt prüfen und updaten
Was passiert ist, wie Sie in wenigen Minuten prüfen, ob Ihre Seite gefährdet ist, und was zu tun ist, wenn sie bereits gehackt wurde. Mit Selbst-Check und Notfall-Checkliste.
Am 22. September 2026 hat das WordPress-Projekt Version 7.1.2 veröffentlicht. Das Update enthält nur eine einzige Korrektur, aber die hat es in sich: Sie schließt eine WordPress Sicherheitslücke, die seit WordPress 4.7 in jeder Version steckt, ohne Login ausnutzbar ist und inzwischen aktiv angegriffen wird. Wer eine WordPress-Seite betreibt, sollte nicht bis zum nächsten Wartungsfenster warten.
Dieser Artikel richtet sich an Website-Betreiber und Marketingverantwortliche ohne eigene IT-Abteilung. Sie erfahren, was genau passiert ist, wie Sie in wenigen Minuten prüfen, ob Ihre Seite gefährdet ist, welche Sofortmaßnahmen jetzt anstehen und was zu tun ist, wenn Ihre WordPress-Seite bereits gehackt wurde.
Was ist bei dieser WordPress Sicherheitslücke passiert?
Die Schwachstelle trägt die Kennung CVE-2026-87902 und wurde von Robert Ressl gemeldet. Sie sitzt in der Funktion get_page_template(), mit der WordPress die passende Vorlagendatei für eine Seite auswählt. Ein Angreifer kann diese Auswahl so manipulieren, dass WordPress eine beliebige lesbare PHP-Datei von der Festplatte des Servers lädt und ausführt, auch wenn sie außerhalb der Theme-Ordner liegt. Fachleute sprechen von einem Path Traversal beziehungsweise einer Local File Inclusion. Der Schweregrad liegt laut Patchstack bei 9,2 von 10 Punkten nach CVSS 4.0.
Betroffen sind alle WordPress-Versionen von 4.7.0 bis einschließlich 7.1.1. Der Angreifer braucht kein Benutzerkonto und ist auch nicht darauf angewiesen, dass jemand auf einen Link klickt. Das macht die Lücke so gefährlich: Sie lässt sich automatisiert gegen tausende Websites gleichzeitig einsetzen.
Wie der Angriff funktioniert, ohne Fachchinesisch
Wenn Sie eine Seite im Browser aufrufen, sucht WordPress im aktiven Theme nach einer passenden Vorlage, etwa einer Datei mit dem Namen page-kontakt.php. Ein Teil dieses Dateinamens stammt direkt aus der Anfrage des Besuchers. Für den Dateinamen, der über die Seiteneinstellungen gewählt wird, prüft WordPress seit jeher, ob er unzulässige Verzeichnissprünge wie ../ enthält. Für den Namen aus der Anfrage fehlte diese Prüfung. Genau diese Lücke nutzen Angreifer aus, um aus dem Theme-Ordner auszubrechen.
Ob daraus auch die Ausführung beliebigen Codes wird, hängt von der Umgebung ab. Dazu gleich mehr. Wichtig ist: Das WordPress-Team hat nicht nur die fehlende Prüfung ergänzt, sondern zusätzlich eine allgemeine Kontrolle eingebaut, die jeden aufgelösten Template-Pfad auf Zulässigkeit prüft. Das deutet darauf hin, dass man das Thema grundsätzlicher absichern wollte und nicht nur einen einzelnen Fehler behoben hat.
Zeitleiste der Ereignisse
Die Abfolge zeigt, wie schnell aus einem Sicherheitsupdate eine akute Bedrohung werden kann:
- 22. September 2026WordPress 7.1.2 erscheint, zusammen mit Korrekturen für alle noch mit Sicherheitsupdates versorgten Zweige bis 4.7. Die Lücke wird veröffentlicht und die CVE-Nummer vergeben. Die ersten Anfragen an betroffene Seiten treffen noch auf harmlose WordPress-Kerndateien und dienen offenbar nur der Erkundung.
- 23. September 2026Help Net Security berichtet über die Lücke und empfiehlt, sofort zu aktualisieren.
- 24. September 2026Patchstack meldet, dass Angreifer inzwischen die PEAR-Datei
pearcmd.phpeinbinden, um eigene PHP-Dateien auf den Server zu schreiben. Öffentliche Scan-Werkzeuge für die Lücke sind im Umlauf, und der Datenverkehr gegen die Schwachstelle liegt mehr als zehnmal höher als am ersten Abend.
Bin ich betroffen? So prüfen Sie Ihre WordPress-Seite
Die Antwort hat zwei Stufen. Jede WordPress-Installation bis Version 7.1.1 ist grundsätzlich angreifbar, weil sich eine fremde PHP-Datei einbinden lässt. Ob daraus eine komplette Übernahme der Seite wird, hängt vom verwendeten Theme und von der Serverkonfiguration ab. Solange Sie das nicht geprüft haben, sollten Sie die Lücke als kritisch behandeln.
// Schaubild
WordPress Sicherheitslücke CVE-2026-87902: Ihr Vorgehen
Schritt 1: WordPress-Version prüfen
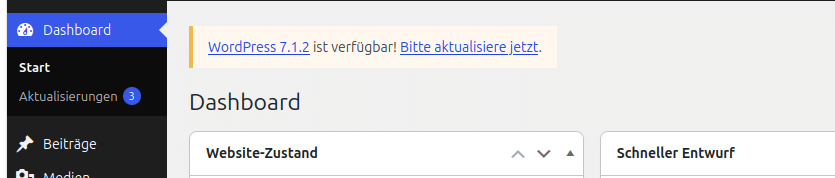
Im Dashboard sehen Sie unter Dashboard und Aktualisierungen, welche Version läuft und ob ein Update bereitsteht.
Mit Zugriff auf die Kommandozeile geht es per WP-CLI noch schneller:
bash
wp core versionSteht dort 7.1.1 oder etwas Älteres, ist die Seite angreifbar, sofern sie nicht bereits die korrigierte Version ihres jeweiligen Zweigs hat. WordPress hat die Korrektur auf 24 ältere Zweige zurückportiert, von 7.0.6 bis hinunter zu 4.7.37. Wer noch auf einer älteren Hauptversion unterwegs ist, kann also die Lücke schließen, ohne einen großen Versionssprung zu machen.
Schritt 2: Theme auf page-Verzeichnisse prüfen
Damit der Angriff funktioniert, muss das aktive Theme ein Verzeichnis auf oberster Ebene besitzen, dessen Name mit page- beginnt, etwa page-templates. Das trifft laut Patchstack auf ältere WordPress-Standard-Themes und einige verbreitete Themes von Drittanbietern zu. Sie prüfen es so:
bash
find wp-content/themes -maxdepth 2 -type d -name 'page-*'Gibt der Befehl nichts aus, ist ein wichtiger Voraussetzungsbaustein für den Angriff nicht erfüllt. Das ersetzt das Update aber nicht. Ein Treffer bedeutet, dass die Voraussetzung im Theme erfüllt ist.
Schritt 3: PHP-Einstellung mit Ihrem Hoster klären
Damit aus dem Einbinden einer Datei tatsächlich die Ausführung fremden Codes wird, nutzen Angreifer die in vielen PHP-Installationen vorhandene Datei pearcmd.php. Sie funktioniert nur, wenn PHP mit der Einstellung register_argc_argv läuft. Diese Einstellung ist in den offiziellen PHP-Docker-Images und in cPanel-Umgebungen mit PHP unter Version 8.5 standardmäßig aktiv. Eine unübliche Konfiguration ist das also keineswegs.
Beachten Sie: Ein Test auf der Kommandozeile ist hier nicht aussagekräftig, weil PHP in der Kommandozeile andere Werte verwendet als im Webserver. Fragen Sie im Zweifel Ihren Hoster oder lassen Sie sich die PHP-Konfiguration der Website (phpinfo) zeigen. Schritt 2 und 3 sind keine Lösungen, sie zeigen nur, wie nah Sie am schlimmsten Fall sind. Wer das nicht sicher beantworten kann, geht vom schlimmsten Fall aus.
Wenn Sie die drei Schritte durchgegangen sind, fasst der folgende Selbst-Check Ihre Antworten zu einer Einschätzung zusammen und sagt Ihnen, wie dringend Ihr nächster Schritt ist.
// Selbst-Check
Bin ich betroffen?
Vier Fragen, sofortige Einschätzung. Ihre Antworten bleiben in Ihrem Browser, bis Sie selbst eine Rückmeldung anfordern.
Der Selbst-Check benötigt JavaScript. Prüfen Sie ersatzweise die Schritte 1 bis 3 oben.
Sofortmaßnahmen: Update einspielen und Logs prüfen
Die wirksamste Maßnahme ist das Update. Die Reihenfolge, in der wir es bei Kundenseiten angehen, ist bewusst einfach gehalten.
Update auf 7.1.2 oder den passenden Backport-Zweig
Legen Sie zuerst ein vollständiges Backup von Dateien und Datenbank an. Danach lässt sich das Update im Dashboard auslösen oder per WP-CLI einspielen:
bash
# Auf die aktuelle Version aktualisieren
wp core update

# Oder nur innerhalb des bisherigen Zweigs aktualisieren (kleineres Risiko für Inkompatibilitäten)
wp core update --minor

# Anschließend prüfen
wp core version
wp core verify-checksums
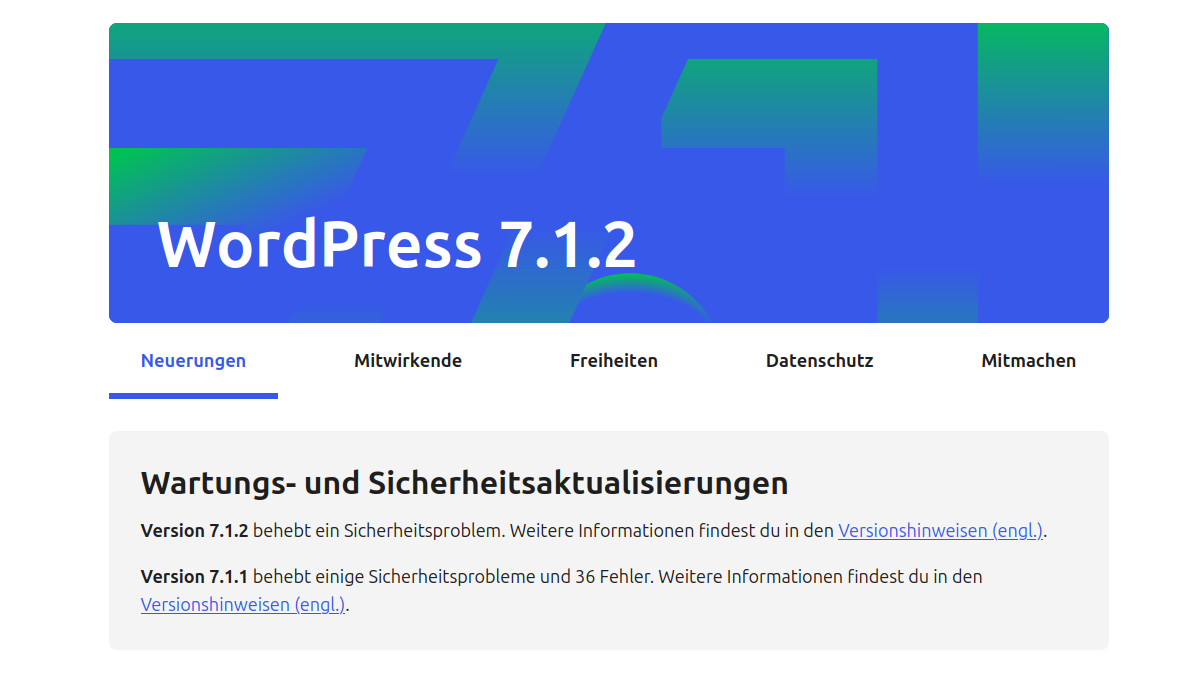
Wenn Ihre Seite viele individuelle Anpassungen oder ältere Plugins nutzt, ist das Minor-Update innerhalb des bestehenden Zweigs der sicherere Weg, denn es enthält die Korrektur, ändert aber sonst kaum etwas. Ein Upgrade auf die neueste Hauptversion sollten Sie dann in Ruhe auf einer Testumgebung vorbereiten. Bei dieser Dringlichkeit gilt: erst die Lücke schließen, dann in Ruhe modernisieren.
Prüfen Sie außerdem, ob automatische Hintergrund-Updates bei Ihnen aktiv sind. Sicherheitsreleases werden von WordPress normalerweise von selbst eingespielt. Manche Hoster und viele Agentur-Setups schalten das jedoch ab, damit Updates kontrolliert laufen. Dann muss jemand das Update tatsächlich auslösen.
Zugriffslogs nach Angriffsspuren durchsuchen
Angreifer hinterlassen Spuren in den Zugriffsprotokollen Ihres Webservers. Nach den bisher veröffentlichten Beobachtungen taucht dort der Dateiname pearcmd.php in Anfragen auf. Diese Suche gibt Ihnen einen ersten Anhaltspunkt:
bash
grep -i "pearcmd" /var/log/nginx/access.log* /var/log/apache2/access.log* 2>/dev/nullDie Pfade unterscheiden sich je nach Hosting. Auf Shared Hosting finden Sie die Logs meist im Kundenmenü des Anbieters. Ein Treffer bedeutet zunächst nur, dass jemand es versucht hat, nicht dass es gelungen ist. Gehen Sie in diesem Fall aber sofort zum nächsten Abschnitt über und prüfen Sie die Seite auf Veränderungen.
// Überbrückung
Wenn Sie nicht sofort updaten können
Manchmal verhindert ein inkompatibles Plugin oder ein Freigabeprozess das sofortige Update. Dann sollten Sie zumindest über Ihren Hoster oder einen Sicherheitsdienstleister klären, ob eine Firewall-Regel für diese Lücke aktiv ist. Patchstack nennt für die eigenen Kunden eine solche Schutzregel. Verlassen Sie sich darauf nicht dauerhaft, sondern behandeln Sie sie als Überbrückung für wenige Tage.
Anzeichen einer Kompromittierung: WordPress gehackt, was tun?
Eine gehackte WordPress-Seite fällt nicht immer sofort auf. Angreifer, die Code auf dem Server ausführen können, verstecken sich oft wochenlang. Diese Warnzeichen sollten Sie ernst nehmen:
- Unbekannte PHP-Dateien im Upload-Ordner oder in Plugin- und Theme-Verzeichnissen, besonders mit zufälligen Namen
- Administrator-Konten, die niemand angelegt hat
- Fremde Inhalte in der Google-Suche, etwa Werbung für Medikamente oder Glücksspiel unter Ihrer Domain
- Weiterleitungen auf fremde Seiten, vor allem für Besucher, die über Google kommen
- Warnungen im Browser, von Ihrem Hoster oder in der Google Search Console
- Auffällig hohe Serverauslastung oder plötzlich ausgehende Mails in großer Zahl
- Fehlermeldungen oder Abweichungen bei der Prüfung der Kerndateien mit
wp core verify-checksums

Die ersten Stunden nach dem Fund
Wenn Sie den Verdacht haben, dass Ihre WordPress-Seite gehackt wurde, kommt es auf die Reihenfolge an. Schalten Sie die Seite zunächst in den Wartungsmodus oder lassen Sie sie über den Hoster sperren, damit nicht weiter Schadcode ausgeliefert wird. Sichern Sie dann den aktuellen Zustand samt Logs, bevor Sie etwas löschen, denn diese Spuren brauchen Sie später, um den Einbruchszeitpunkt und den Schaden einzugrenzen. Informieren Sie Ihren Hoster, weil er oft zusätzliche Server-Logs hat.
Danach tauschen Sie alle Zugangsdaten aus: WordPress-Benutzer, Datenbank, FTP und SSH sowie das Hosting-Konto. Ändern Sie außerdem die Sicherheitsschlüssel in der wp-config.php, damit bestehende Anmeldungen ungültig werden. Setzen Sie zuerst das Update auf 7.1.2 oder den passenden Zweig ein, sonst kommt der Angreifer über dieselbe Lücke wieder herein.
Bereinigen oder neu aufsetzen
Die zuverlässigste Methode ist, WordPress-Kern, Plugins und Theme frisch aus den Originalquellen neu zu installieren und nur Inhalte, Medien und die Datenbank zu übernehmen. Die Datenbank prüfen Sie auf unbekannte Benutzer, eingeschleuste Skripte in Beiträgen und veränderte Einstellungen. Ein Backup aus der Zeit vor dem 22. September kann helfen, ist aber nur sinnvoll, wenn Sie das Update direkt danach einspielen und alle Zugangsdaten wechseln.
72 h
Prüfen Sie außerdem, ob auf dem Server personenbezogene Daten lagen, etwa Formular-Einsendungen, Newsletter-Adressen oder Kundenkonten. Dann kann nach der DSGVO eine Meldepflicht gegenüber der Aufsichtsbehörde bestehen, die in der Regel innerhalb von 72 Stunden nach Bekanntwerden greift. Wir sind keine Rechtsberater, klären Sie diesen Punkt deshalb mit Ihrem Datenschutzbeauftragten oder einer Kanzlei.
Die wichtigsten Schritte aus diesem Abschnitt haben wir als Checkliste zum Abhaken und Ausdrucken zusammengestellt. Sie lässt sich auch an Ihren Hoster oder Ihre IT weitergeben.
// Notfall-Checkliste
WordPress gehackt, was tun?
Stand: · CVE-2026-87902
Notizen:
Datum: ______________ Unterschrift: ______________
Dauerhaft absichern: Auto-Updates, Backups, Monitoring, Wartungsvertrag
Diese Lücke ist nicht die erste und wird nicht die letzte sein. Entscheidend ist, wie schnell Ihre Seite beim nächsten Mal geschützt ist. Wer nur auf Updates reagiert, wenn eine Schlagzeile ihn darauf aufmerksam macht, verliert wertvolle Tage. Vier Bausteine machen den Unterschied.
- Automatische Sicherheitsupdates mit Kontrolle
Aktivieren Sie automatische Updates für den WordPress-Kern und für sicherheitskritische Plugins, und lassen Sie sich über jedes eingespielte Update informieren. Ergänzen Sie das um einen kurzen Funktionstest nach jedem Update, etwa für Kontaktformular, Shop und Login. So fällt ein Problem auf, bevor es Ihre Besucher bemerken. - Backups, die wirklich funktionieren
Ein Backup ist nur dann eines, wenn es außerhalb des Servers liegt und sich nachweislich wiederherstellen lässt. Legen Sie mindestens täglich eine Sicherung an, bewahren Sie mehrere Generationen auf und testen Sie die Wiederherstellung in regelmäßigen Abständen. Ein Backup auf demselben Server wie die Website ist bei einer Übernahme meist mit betroffen. - Monitoring und Schwachstellen-Überwachung
Ein Uptime-Monitor meldet, wenn die Seite nicht erreichbar ist. Besser ist zusätzlich eine Überwachung von Dateiänderungen und neuen Administratoren sowie ein Abgleich Ihrer installierten Komponenten mit Schwachstellen-Datenbanken. So erfahren Sie von einer Lücke in einem Plugin, noch bevor sie in den Nachrichten auftaucht. - Ein Wartungsvertrag nimmt Ihnen die Verantwortung ab
Für die meisten mittelständischen Unternehmen ist ein Wartungsvertrag die wirtschaftlichste Lösung. Eine Agentur beobachtet Sicherheitsmeldungen, spielt Updates auf einer Testumgebung vor, rollt sie kontrolliert aus und handelt, wenn wie jetzt in wenigen Tagen aus einer Meldung ein Angriff wird. Auf unserer Seite zu Support und Wartung beschreiben wir, was das bei uns konkret umfasst. Wenn Ihre Website noch auf einem veralteten System läuft, lohnt sich oft auch ein Blick auf einen Neuaufbau, der Sicherheit und Pflegeaufwand von Grund auf besser löst, etwa mit unseren CMS-Websites oder als WordPress-Agentur.
Fazit: Heute prüfen, heute updaten
Die WordPress Sicherheitslücke CVE-2026-87902 ist aus drei Gründen ernst zu nehmen: Sie betrifft fast zehn Jahre an Versionen, sie lässt sich ohne Anmeldung ausnutzen, und die Angriffe laufen bereits. Prüfen Sie heute Ihre Version, spielen Sie das Update ein, durchsuchen Sie die Logs und kontrollieren Sie Ihre Seite auf Veränderungen. Wenn Sie dabei Unterstützung brauchen oder Ihre Seite bereits auffällig ist, melden Sie sich gern über unsere Kontaktseite. Wir prüfen Ihre Installation und sagen Ihnen ehrlich, ob akuter Handlungsbedarf besteht.
Das könnte Sie auch interessieren

PHP2Shell: Wie wir rund 100 Websites auf PHP 8.1 bis 8.5 abgesichert haben
Eine kritische PHP-Lücke, rund 100 Websites, viele Hoster: Wir zeigen, wie wir PHP2Shell als Agentur gehandhabt haben, was automatisch lief und wo Seiten offline gehen mussten.

TYPO3 vs. WordPress: Welches CMS passt zu Ihrem Unternehmen?
Größe, Redaktion, Mehrsprachigkeit, Sicherheit und Kosten im Vergleich. Mit Entscheidungshilfe in fünf Fragen.
Lassen Sie uns sprechen!
Gerne beraten wir Sie unverbindlich, wie Sie Ihre Website optimieren oder sich neu aufstellen können. In einem gemeinsamen Gespräch erörtern wir, welche Maßnahmen für Sie in Frage kommen.
Erstgespräch vereinbaren